Schlüssel aufbewahren
Du tippst den Schlüssel eines Webdienstes einmal ein, und er ist am nächsten Tag noch da und am Tag danach auch: in deinem dauerhaften Tresor, einer KeePass-Datei, die nur dein Spiel mit deinem Passwort öffnen kann. Das Programm legt den Tresor beim ersten Mal an, öffnet ihn an späteren Tagen, bewahrt den Schlüssel auf und zeigt seine letzten vier Zeichen, damit du siehst, welcher Schlüssel es ist, ohne ihn zu zeigen.
Funktionen: HAS_VAULT, CREATE_VAULT, IS_VAULT_OPEN, OPEN_VAULT, SET_SECRET mit persistent, HAS_SECRET und RIGHT aus c0de/strings
Was du brauchst
- ein leeres Blatt, einen SECRET-Block und einen TAG-Block
- zwei Auslöserblöcke mit je einem Knopf, einen für
storeund einen fürshow, und einen Laptop - einen Schlüssel oder Code, den du aufbewahren willst – für einen ersten Versuch einen beliebigen ausgedachten Text wie
wx-3f9a-77c2-d00d
Die Idee
Der Tresor der Tür mit Passwort vergisst alles, wenn du gehst. Für ein Passwort, das du jeden Tag neu wählst, ist das in Ordnung, aber nicht für einen Schlüssel, den dir ein Webdienst einmal gegeben hat, wie das Token der Hausautomation. Dafür kann jeder Spieler einen dauerhaften Tresor haben: eine Datei im KeePass-Format auf dem Server, verschlüsselt mit einem Passwort, das nur du kennst.
Der Server bewahrt die Datei auf, kann sie aber nicht öffnen. Die Arbeit macht dein Spiel:
- CREATE_VAULT fragt dich nach einem neuen Passwort, macht in deinem Spiel eine leere KeePass-Datei, verschlüsselt sie und schickt sie an den Server.
- OPEN_VAULT fragt nach dem Passwort, holt die Datei vom Server, entschlüsselt sie in deinem Spiel und legt ihre Geheimnisse in deinen Tresor, wo SECRET-Zeilen sie finden. Er bleibt offen, bis du gehst.
- SET_SECRET mit
persistentTRUE legt das Geheimnis in den Tresor und in die Datei: Dein Spiel ändert die Datei, verschlüsselt sie neu und schickt sie zurück.
HAS_VAULT sagt, ob du schon eine Datei hast, IS_VAULT_OPEN, ob sie offen ist. Mit diesen beiden macht eine Funktion unlock jedes Mal das Richtige: nichts, wenn der Tresor offen ist, OPEN_VAULT, wenn es eine Datei gibt, CREATE_VAULT, wenn nicht.
Das Programm
PROGRAM keys
NOOP
INCLUDE c0de/security
INCLUDE c0de/strings
NOOP
CONSTANT NAME STRING "apiKey"
NOOP
FUNCTION unlock
    PARAMETER password STRING
    RESULT ready BOOLEAN
BEGIN
    VARIABLE exists BOOLEAN
    VARIABLE problem ERROR
    CALL c0de/security/IS_VAULT_OPEN
        RESULT result ready
    IF ready ;
    BEGIN
        RETURN
    END IF
    CALL c0de/security/HAS_VAULT
        RESULT result exists
    IF exists ;
    BEGIN
        CALL c0de/security/OPEN_VAULT problem
            PARAMETER password password ;
    END
    ELSE
    BEGIN
        CALL c0de/security/CREATE_VAULT problem
            PARAMETER password password ;
    END IF
    IF problem.code = VAULT_CANCELLED ;
    BEGIN
        CALL PRINT
            PARAMETER value "Cancelled. Your vault stays shut." ;
        RETURN
    END IF
    IF problem.code ≠ 0 ;
    BEGIN
        CALL PRINT
            PARAMETER value "? " ⊕ problem.message ;
        RETURN
    END IF
    IF NOT exists ;
    BEGIN
        CALL PRINT
            PARAMETER value "Your new vault is ready." ;
    END IF
    ASSIGN ready TRUE ;
END FUNCTION
NOOP
FUNCTION store
    PARAMETER password STRING ""
BEGIN
    VARIABLE ready BOOLEAN
    VARIABLE key STRING TAG(security: "sensitive")
    CALL CLS
    CALL unlock
        PARAMETER password password ;
        RESULT ready ready
    IF NOT ready ;
    BEGIN
        RETURN
    END IF
    CALL PRINT
        PARAMETER value "Key:" ;
    CALL INPUT
        PARAMETER variable key ;
        PARAMETER hide TRUE ;
    CALL c0de/security/SET_SECRET
        PARAMETER name NAME ;
        PARAMETER value key ;
        PARAMETER persistent TRUE ;
    CALL PRINT
        PARAMETER value "Key kept in your vault." ;
END FUNCTION
NOOP
FUNCTION peek
BEGIN
    SECRET apiKey STRING
    VARIABLE ending STRING
    CALL c0de/strings/RIGHT
        PARAMETER text apiKey ;
        PARAMETER length 4 ;
        RESULT result ending
    CALL PRINT
        PARAMETER value "Your key ends with ..." ⊕ ending ;
END FUNCTION
NOOP
FUNCTION show
    PARAMETER password STRING ""
BEGIN
    VARIABLE ready BOOLEAN
    VARIABLE known BOOLEAN
    CALL CLS
    CALL unlock
        PARAMETER password password ;
        RESULT ready ready
    IF NOT ready ;
    BEGIN
        RETURN
    END IF
    CALL c0de/security/HAS_SECRET
        PARAMETER name NAME ;
        RESULT result known
    IF NOT known ;
    BEGIN
        CALL PRINT
            PARAMETER value "No key in your vault. Run store first." ;
        RETURN
    END IF
    CALL peek
END FUNCTION
So baust und startest du es
- Stelle den ersten Auslöserblock auf das Programm
keysund die Funktionstoreein, den zweiten aufshow. Stelle bei beiden Starten durch auf Nur mich: Der Tresor funktioniert sowieso nur für dich. Lass ihre Eingabeinventare leer – keine Karte fürpassword. - Binde den Laptop an
keysundstore. - Drücke den Knopf von
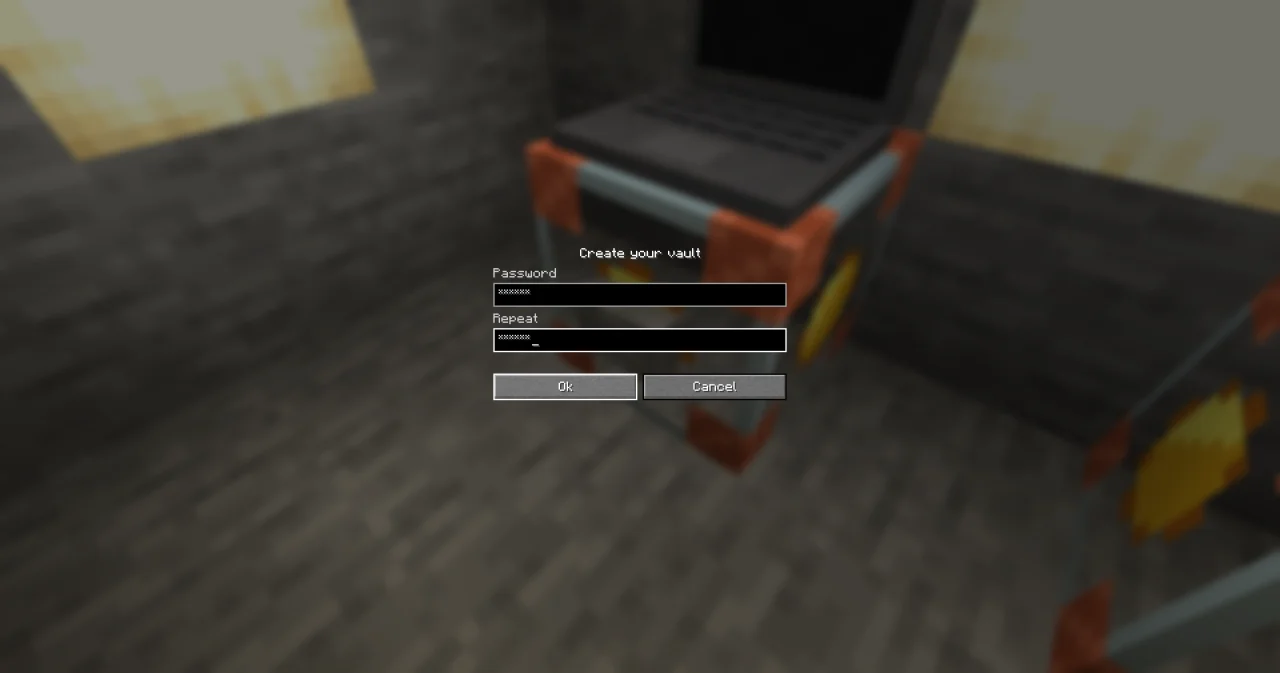
store. Da du noch keinen dauerhaften Tresor hast, öffnet dein Spiel den Dialog Deinen Tresor anlegen mit zwei Feldern, Passwort und Wiederholen. OK geht nur, wenn beide gleich sind. Wähle ein gutes Passwort und merke es dir: Ohne es kann niemand den Tresor öffnen, auch nicht der Administrator.
- Der Laptop zeigt
Your new vault is ready.undKey:. Tippe deinen Schlüssel: Die Zeile zeigt für jedes Zeichen ein*. Nach Enter wartet der Cursor einen Moment, während dein Spiel die Datei verschlüsselt, und der Laptop sagtKey kept in your vault. - Binde den Laptop an
keysundshowund drücke den Knopf vonshow. Der Tresor ist noch offen, also kommt kein Dialog, und der Laptop zeigtYour key ends with ...d00d.
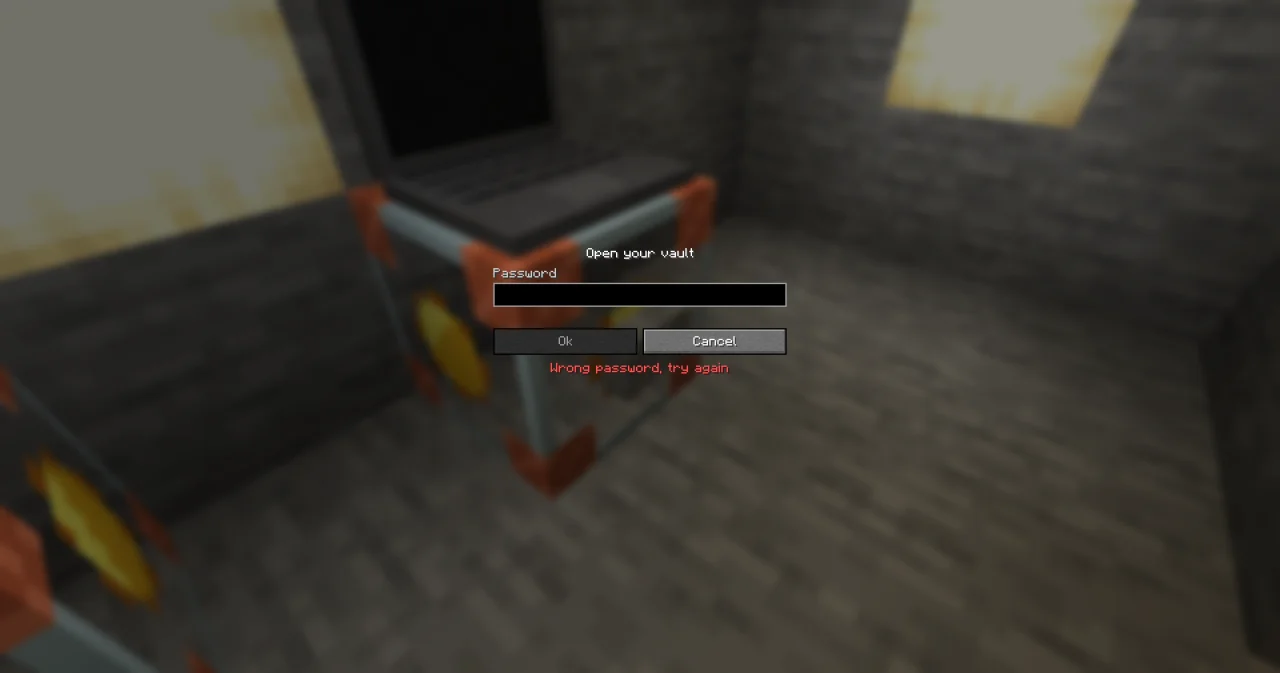
Verlasse jetzt den Server, tritt wieder bei und drücke den Knopf von show. Dein Tresor ist zu, also fragt der Dialog Deinen Tresor öffnen nach dem Passwort. Ein falsches bekommt im Dialog Falsches Passwort, versuch es noch einmal, und der Dialog bleibt offen. Mit dem richtigen zeigt der Laptop wieder das Ende deines Schlüssels. Abbrechen schließt den Dialog, und der Laptop sagt Cancelled. Your vault stays shut.
Jedes deiner Programme kann den Schlüssel jetzt verwenden: den Tresor öffnen, dann SECRET apiKey STRING.
So funktioniert es
unlockentscheidet mit IS_VAULT_OPEN und HAS_VAULT, die nie etwas fragen. Nur OPEN_VAULT und CREATE_VAULT öffnen einen Dialog, und der Cursor wartet in ihrer CALL-Zeile, bis du ihn beantwortest. Die Fehlervariableproblemfängt VAULT_CANCELLED für den Abbrechen-Knopf ab und jeden anderen Fehler (wie WRONG_PASSWORD) mit seiner Meldung.- Der Parameter
passwordhat den Standardwert"", und der heißt: den Spieler fragen. Lass ihn im Spiel leer – ein Passwort, das du im Dialog tippst, verlässt dein Spiel nie. Ein Passwort als Parameter schickt der Server an dein Spiel, er sieht es also. So öffnet der Programm-Runner der Tests den Tresor: Er hat niemanden, den er fragen kann. Falls du das Passwort je als Karte übergibst, mach sie zu einer verborgenen Karte (Wert verbergen: „Ja, endgültig“). storeliest den Schlüssel mit verborgenem INPUT inkey, das den Tagsecurity: "sensitive"hat, und bewahrt ihn mit SET_SECRET undpersistentTRUE auf. Dafür muss der Tresor offen sein – sonst löst SET_SECRET VAULT_NOT_OPEN aus –, und darum hat sichunlockgekümmert. Ein zweitesstoreersetzt den Schlüssel, im Tresor und in der Datei.showfragt zuerst HAS_SECRET, denn eine SECRET-Zeile für ein fehlendes Geheimnis löst SECRET_NOT_FOUND aus.peekliest es und zeigt mit RIGHT nur die letzten vier Zeichen.
Was der Server sieht – und was nicht
Der Server sieht nie:
- das Passwort, das du im Dialog tippst: Es bleibt in deinem Spiel,
- was in der Datei steht: Er speichert sie nur, verschlüsselt, als
<world>/data/c0de_vaults/<deine UUID>.kdbx.
Der Server sieht:
- deine Geheimnisse, solange der Tresor offen ist: Sie sind in seinem Speicher, wo SECRET-Zeilen sie lesen,
- den Schlüssel, den du auf dem Laptop tippst: INPUT geht über den Server,
- ein Passwort, das ein Programm an CREATE_VAULT oder OPEN_VAULT übergibt.
Der dauerhafte Tresor schützt deine Schlüssel also auf der Festplatte des Servers: in Backups, in Kopien der Welt und während du offline bist. Während du spielst, hat der Server sie im Speicher, wie jeden Wert, den ein Programm verwendet. Und Administratoren können jedes Blatt ändern, auch deins. Verwende den Tresor auf Servern, deren Administratoren du vertraust.
Die Datei ist eine ganz normale KeePass-Datenbank (KDBX 4): Deine Geheimnisse sind Einträge der Gruppe c0de, mit dem Namen als Titel und dem Wert als Passwort. Mit einer Kopie der Datei öffnen KeePass und andere Passwortmanager sie mit deinem Passwort.
Probier es selbst
- Schreib ein Programm, das dir etwas über deinen Tresor sagt, ohne ihn zu öffnen: ob du einen hast, ob er offen ist und ob der Schlüssel in deinem Tresor ist.
Lösung
PROGRAM vaultstatus
NOOP
INCLUDE c0de/security
NOOP
FUNCTION status
BEGIN
    VARIABLE exists BOOLEAN
    VARIABLE open BOOLEAN
    VARIABLE known BOOLEAN
    CALL CLS
    CALL c0de/security/HAS_VAULT
        RESULT result exists
    CALL c0de/security/IS_VAULT_OPEN
        RESULT result open
    CALL c0de/security/HAS_SECRET
        PARAMETER name "apiKey" ;
        RESULT result known
    IF NOT exists ;
    BEGIN
        CALL PRINT
            PARAMETER value "Vault: none yet" ;
    END IF
    IF exists AND NOT open ;
    BEGIN
        CALL PRINT
            PARAMETER value "Vault: locked" ;
    END IF
    IF open ;
    BEGIN
        CALL PRINT
            PARAMETER value "Vault: open" ;
    END IF
    IF known ;
    BEGIN
        CALL PRINT
            PARAMETER value "Key: ready" ;
    END
    ELSE
    BEGIN
        CALL PRINT
            PARAMETER value "Key: not here" ;
    END IF
END FUNCTION
HAS_VAULT, IS_VAULT_OPEN und HAS_SECRET fragen nie nach einem Passwort. Ein geschlossener Tresor zeigt Vault: locked und Key: not here: Der Schlüssel ist in der Datei, aber erst in deinem Tresor, wenn OPEN_VAULT ihn hineinlegt.
- Füge eine Funktion
forgethinzu, die den Schlüssel endgültig entfernt, aus dem Tresor und aus der Datei.
Lösung
PROGRAM keysforget
NOOP
INCLUDE c0de/security
INCLUDE c0de/strings
NOOP
CONSTANT NAME STRING "apiKey"
NOOP
FUNCTION unlock
    PARAMETER password STRING
    RESULT ready BOOLEAN
BEGIN
    VARIABLE exists BOOLEAN
    VARIABLE problem ERROR
    CALL c0de/security/IS_VAULT_OPEN
        RESULT result ready
    IF ready ;
    BEGIN
        RETURN
    END IF
    CALL c0de/security/HAS_VAULT
        RESULT result exists
    IF exists ;
    BEGIN
        CALL c0de/security/OPEN_VAULT problem
            PARAMETER password password ;
    END
    ELSE
    BEGIN
        CALL c0de/security/CREATE_VAULT problem
            PARAMETER password password ;
    END IF
    IF problem.code = VAULT_CANCELLED ;
    BEGIN
        CALL PRINT
            PARAMETER value "Cancelled. Your vault stays shut." ;
        RETURN
    END IF
    IF problem.code ≠ 0 ;
    BEGIN
        CALL PRINT
            PARAMETER value "? " ⊕ problem.message ;
        RETURN
    END IF
    IF NOT exists ;
    BEGIN
        CALL PRINT
            PARAMETER value "Your new vault is ready." ;
    END IF
    ASSIGN ready TRUE ;
END FUNCTION
NOOP
FUNCTION store
    PARAMETER password STRING ""
BEGIN
    VARIABLE ready BOOLEAN
    VARIABLE key STRING TAG(security: "sensitive")
    CALL CLS
    CALL unlock
        PARAMETER password password ;
        RESULT ready ready
    IF NOT ready ;
    BEGIN
        RETURN
    END IF
    CALL PRINT
        PARAMETER value "Key:" ;
    CALL INPUT
        PARAMETER variable key ;
        PARAMETER hide TRUE ;
    CALL c0de/security/SET_SECRET
        PARAMETER name NAME ;
        PARAMETER value key ;
        PARAMETER persistent TRUE ;
    CALL PRINT
        PARAMETER value "Key kept in your vault." ;
END FUNCTION
NOOP
FUNCTION peek
BEGIN
    SECRET apiKey STRING
    VARIABLE ending STRING
    CALL c0de/strings/RIGHT
        PARAMETER text apiKey ;
        PARAMETER length 4 ;
        RESULT result ending
    CALL PRINT
        PARAMETER value "Your key ends with ..." ⊕ ending ;
END FUNCTION
NOOP
FUNCTION show
    PARAMETER password STRING ""
BEGIN
    VARIABLE ready BOOLEAN
    VARIABLE known BOOLEAN
    CALL CLS
    CALL unlock
        PARAMETER password password ;
        RESULT ready ready
    IF NOT ready ;
    BEGIN
        RETURN
    END IF
    CALL c0de/security/HAS_SECRET
        PARAMETER name NAME ;
        RESULT result known
    IF NOT known ;
    BEGIN
        CALL PRINT
            PARAMETER value "No key in your vault. Run store first." ;
        RETURN
    END IF
    CALL peek
END FUNCTION
NOOP
FUNCTION forget
    PARAMETER password STRING ""
BEGIN
    VARIABLE ready BOOLEAN
    VARIABLE problem ERROR
    CALL CLS
    CALL unlock
        PARAMETER password password ;
        RESULT ready ready
    IF NOT ready ;
    BEGIN
        RETURN
    END IF
    CALL c0de/security/DELETE_SECRET problem
        PARAMETER name NAME ;
    IF problem.code = SECRET_NOT_FOUND ;
    BEGIN
        CALL PRINT
            PARAMETER value "There is no key to forget." ;
        RETURN
    END IF
    CALL PRINT
        PARAMETER value "Key forgotten, also in the file." ;
END FUNCTION
DELETE_SECRET entfernt ein dauerhaftes Geheimnis auch aus der Datei, und dafür muss der Tresor offen sein: Darum ruft forget zuerst unlock auf. Ein Schlüssel, der nicht da ist, löst SECRET_NOT_FOUND aus, und problem fängt es ab.
Mehr dazu
- c0de/security: HAS_VAULT, CREATE_VAULT, IS_VAULT_OPEN, OPEN_VAULT, SET_SECRET, HAS_SECRET, DELETE_SECRET
- Geheimnisse im Tresor im Leitfaden, SECRET im Handbuch Daten
- RIGHT aus c0de/strings
- Verborgene Karten im Handbuch Werkzeuge
- Eine Tür mit Passwort: der Tresor ohne Datei